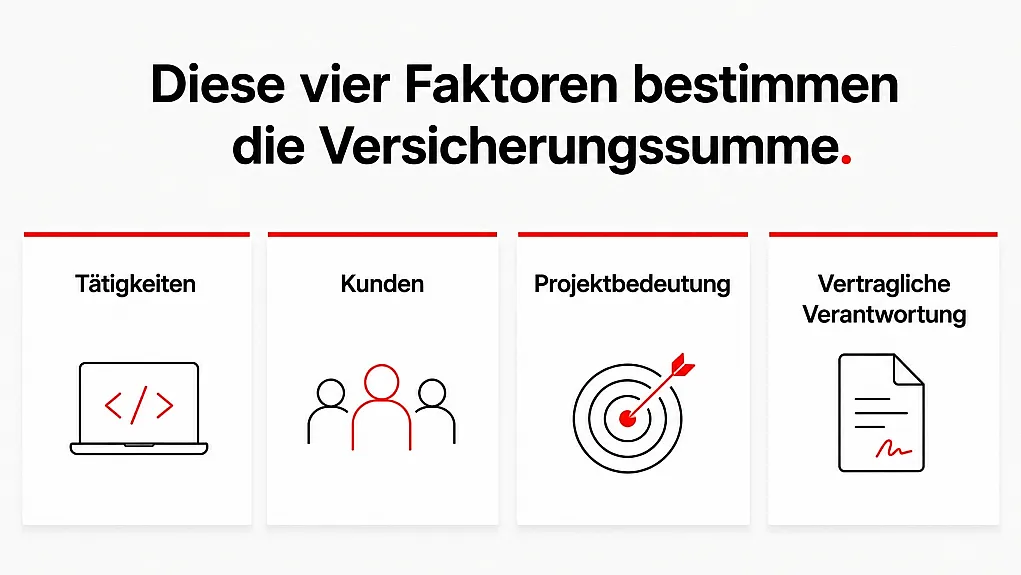
1. Tätigkeiten
Die Art der angebotenen IT-Leistungen ist wichtig, um die passende Versicherungssumme ermitteln zu können. Ein hohes Schadenpotenzial besteht bei Eingriffen in produktive oder geschäftskritische Systeme, bei der Verarbeitung sensibler oder geschäftskritischer Daten und bei Datenmigrationen oder Systemumstellungen.
Schulungen, klar abgegrenzte Beratungsleistungen oder standardisierte Leistungen ohne Eingriff in produktive Systeme bergen normalerweise ein geringeres Schadenrisiko.
2. Kunden
Das Haftungsrisiko ist bei Kunden wie Industrieunternehmen, Krankenhäusern oder Betreibern kritischer Infrastrukturen besonders hoch, da IT-Fehler weitreichende wirtschaftliche Folgeschäden verursachen können. Die Versicherungssumme orientiert sich daher an der jeweiligen Kunden- und Risikostruktur.
3. Projektbedeutung
Ausschlaggebend für das Risiko eines IT-Unternehmens ist außerdem die Bedeutung des Projekts für den Kunden. Sind geschäftskritische Systeme wie Online-Shops, ERP-Systeme oder Produktionssteuerungen von den IT-Arbeiten betroffen, können unter Umständen Betriebsunterbrechungen und Umsatzausfälle drohen. Die passende Versicherungsdeckung sollte diese Faktoren berücksichtigen.
4. Vertragliche Verantwortung
Die vertraglichen Verpflichtungen, die IT-Firmen eingehen, beeinflussen ihr Haftungsrisiko und in Konsequenz die Versicherungssumme. Werden beispielsweise Service-Level-Agreements (SLAs) und weitergehende Haftungsregelungen übernommen, kann sich das mögliche Schadenpotenzial erhöhen.
Welche beruflichen Fehler besonders häufig zu Schadenersatzforderungen führen und wie sich Haftungsrisiken reduzieren lassen, erfahren Sie in unseren Praxiseinblicken zur Haftung von IT-Dienstleistern.