Fotografie zeigt HĂ€nde, die auf Laptop-Tastatur tippen, mit zwei Bildschirmen im Hintergrund, die Programmiercode in dunklem Modus anzeigen. Fokus liegt auf Softwareentwicklung, erkennbar an farblich hervorgehobenen Codezeilen und Entwicklerumgebung.

Risiken in IT-Projekten: So schĂŒtzen sich IT-Unternehmen

Nicht jedes IT-Projektrisiko lÀsst sich verhindern. Aber viele lassen sich beherrschen.

Dieser Beitrag zeigt, welche Haftungs-, Cyber- und Sachrisiken IT-Unternehmen kennen sollten, wie sie sich wirksam begrenzen lassen und welche Versicherungen die finanziellen Folgen verbleibender Risiken abdecken können.

Von Marc Thamm

10 Min. Lesezeit17.09.2026
Business-Mann in hellblauem Hemd sitzt am Schreibtisch und hÀlt sein Handy in der Hand.

Kurz zusammengefasst:

  • Thema: Welche Risiken in IT-Projekten entstehen und wie IT-Unternehmen damit umgehen können. 
  • Relevante Risiken: VermögensschĂ€den durch berufliche Fehler, Personen- und SachschĂ€den, Cyber-VorfĂ€lle sowie SchĂ€den an eigener Technik und BĂŒroausstattung. 
  • PrĂ€vention: Klare VertrĂ€ge, strukturierte Projektprozesse und technische Schutzmaßnahmen helfen, IT-Risiken zu vermeiden oder zu reduzieren. 
  • Absicherung: Der Beitrag zeigt, welche Versicherungen die finanziellen Folgen verbleibender Haftungs-, Cyber- und Sachrisiken abdecken können.

Welche Risiken gibt es in IT-Projekten?

IT-Projekte sind mit unterschiedlichen organisatorischen, vertraglichen, technischen und finanziellen Risiken verbunden. Welche Risiken tatsĂ€chlich relevant sind, hĂ€ngt unter anderem von der Projektart, den ĂŒbernommenen Leistungen und der Verantwortung gegenĂŒber dem Auftraggeber ab. 

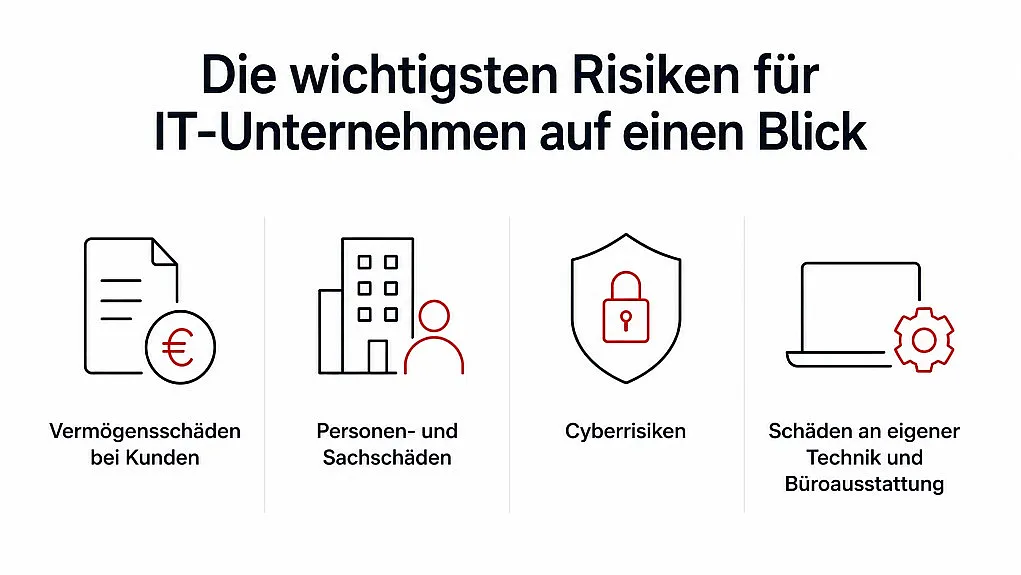
Die folgende Übersicht zeigt die wichtigsten Risikobereiche, bevor die einzelnen Schutzmaßnahmen in den nĂ€chsten Kapiteln erlĂ€utert werden.

Diagramm zeigt wichtigste Risiken fĂŒr IT-Unternehmen, dargestellt durch vier Symbole mit Beschriftungen: VermögensschĂ€den bei Kunden, Personen- und SachschĂ€den, Cyberrisiken sowie SchĂ€den an Technik und BĂŒroausstattung. Fokus liegt auf finanziellen, personellen, sicherheitsrelevanten und materiellen Gefahren, die IT-Firmen betreffen.

VermögensschÀden bei Kunden

VermögensschĂ€den entstehen, wenn ein Fehler im IT-Projekt zu einem finanziellen Nachteil fĂŒr den Auftraggeber fĂŒhrt. Dadurch können dem Kunden beispielsweise Umsatzeinbußen, Betriebsunterbrechungen, Kosten fĂŒr die Wiederherstellung von Daten oder AnsprĂŒche Dritter entstehen.

HĂ€ufige Ursachen fĂŒr VermögensschĂ€den sind Fehler oder VersĂ€umnisse des IT-Unternehmens, zum Beispiel:

  • Software- und Programmierfehler, die den GeschĂ€ftsbetrieb des Kunden beeintrĂ€chtigen 
  • fehlerhafte Beratung oder Konfiguration, die kostspielige Nacharbeiten erforderlich macht 
  • Projektverzug und FristversĂ€umnisse, die zu UmsatzausfĂ€llen oder Vertragsstrafen fĂŒhren 
  • Datenverlust beim Kunden, der Wiederherstellungskosten und Betriebsunterbrechungen verursacht 
  • Datenschutz- und Rechtsverletzungen, aus denen Schadenersatzforderungen oder Abmahnungen entstehen können

Personen- und SachschÀden

Bei EinsÀtzen vor Ort können IT-Unternehmen Personen verletzen oder fremdes Eigentum beschÀdigen. Daraus können unter anderem Reparaturkosten, Behandlungskosten und weitere Schadenersatzforderungen entstehen.

In diesen FĂ€llen können IT-Unternehmen fĂŒr Personen- und SachschĂ€den haftbar gemacht werden:

  • BeschĂ€digung fremder Hardware oder BĂŒroausstattung, die repariert oder ersetzt werden muss
  • Fehler bei Installation, Wartung oder Verkabelung, durch die technische GerĂ€te oder GebĂ€udeteile beschĂ€digt werden
  • Verletzung von Kunden, Mitarbeitern oder anderen Personen, die Behandlungs- oder SchmerzensgeldansprĂŒche auslöst
  • SachschĂ€den mit Betriebsunterbrechung, durch die dem Kunden zusĂ€tzliche finanzielle Verluste entstehen

Cyber-Risiken

Cyber-Angriffe und SicherheitsvorfĂ€lle können den GeschĂ€ftsbetrieb eines IT-Unternehmens erheblich beeintrĂ€chtigen. Neben der Wiederherstellung von Daten und Systemen können hohe Kosten fĂŒr IT-Forensik, Krisenmanagement und Betriebsunterbrechungen entstehen.

Zu den typischen Cyber-Risiken fĂŒr IT-Unternehmen gehören:

  • Ransomware-Angriffe, die Systeme verschlĂŒsseln und den GeschĂ€ftsbetrieb lahmlegen
  • Phishing oder kompromittierte ZugĂ€nge, ĂŒber die Angreifer auf Unternehmensdaten zugreifen
  • SicherheitslĂŒcken oder fehlende Updates, die Cyber-Angriffe begĂŒnstigen
  • Datenschutzverletzungen, die Meldepflichten sowie AnsprĂŒche Dritter auslösen können
  • AusfĂ€lle der eigenen IT-Systeme, die Projekte verzögern und zentrale GeschĂ€ftsprozesse beeintrĂ€chtigen

Schon gewusst?

  • Cyber-Angriffe, IT-Versagen und Projektfehler gehören zu den grĂ¶ĂŸten Risiken der IT-Branche.

    Laut Hiscox IT-Umfrage 2025 bewerten 81 Prozent der IT-Dienstleister Cyber-Angriffe und 77 Prozent menschliches oder technisches Versagen als relevante Schadenrisiken. Jeweils 66 Prozent nennen Projektverzug, Projektausfall oder Projektabbruch sowie Programmierfehler. 75 Prozent waren zudem bereits mit Forderungen wegen unterstellter Schlechtleistung konfrontiert.

SchĂ€den an eigener Technik und BĂŒroausstattung

Computer, Server, Monitore und weitere ArbeitsgerÀte gehören zur wichtigsten Ausstattung eines IT-Unternehmens. Werden sie beschÀdigt, zerstört oder gestohlen, können Reparatur- oder Ersatzkosten sowie ArbeitsausfÀlle die Folge sein.

Zu den hÀufigsten Schadenursachen bei IT-Firmen gehören: 

  • Feuer, Leitungswasser oder Überspannung, die GerĂ€te beschĂ€digen oder zerstören
  • Einbruchdiebstahl oder Vandalismus, bei denen Hardware oder BĂŒroausstattung entwendet oder beschĂ€digt wird
  • Bedienungsfehler oder Ungeschicklichkeit, die Defekte an elektronischen GerĂ€ten verursachen
  • BeschĂ€digung mobiler ArbeitsgerĂ€te, beispielsweise Laptops oder Tablets im Außeneinsatz

Wie lassen sich VermögensschÀden in IT-Projekten reduzieren?

Viele VermögensschÀden lassen sich durch klar definierte Leistungen, realistische Projektplanung, verlÀssliche QualitÀtskontrollen und eine nachvollziehbare Dokumentation vermeiden. Wichtig ist, Risiken bereits vor Projektbeginn zu erkennen und Verantwortlichkeiten eindeutig festzulegen.

Die folgenden Maßnahmen helfen, VermögensschĂ€den in IT-Projekten zu reduzieren und mögliche AnsprĂŒche zu begrenzen.

Leistungen und Verantwortlichkeiten

Definieren Sie Projektziele, Leistungsumfang, Schnittstellen, Mitwirkungspflichten und ZustÀndigkeiten möglichst genau.

Fehlentwicklungen vermeiden: Klare Anforderungen und Verantwortlichkeiten verringern das Risiko, dass Software am Bedarf vorbeientwickelt wird oder wichtige Aufgaben zwischen den Beteiligten liegen bleiben.

Projektplanung und Änderungen

Planen Sie realistische Termine fĂŒr Entwicklung, Tests, Datenmigration und Freigaben. Neue Anforderungen sollten einschließlich ihrer Auswirkungen auf Aufwand, Kosten und Zeitplan dokumentiert werden.

Projektverzug vorbeugen: Ein geregelter Change-Request-Prozess verhindert, dass zusÀtzliche Leistungen den Projektumfang unbemerkt ausweiten und vereinbarte Termine gefÀhrden.

Tests, Freigaben und Dokumentation

PrĂŒfen Sie Software, Konfigurationen, Schnittstellen und Datenmigrationen systematisch. Halten Sie Testergebnisse, Warnhinweise, Entscheidungen und Freigaben schriftlich fest.

Technische Fehler frĂŒh erkennen: Dokumentierte PrĂŒfungen helfen, MĂ€ngel vor dem Livegang zu beheben und im Streitfall nachzuweisen, welche Leistungen geprĂŒft und freigegeben wurden.

Haftungsregelungen

Vereinbaren Sie rechtlich wirksame Haftungsregelungen, die zum Projekt, zum Auftragswert und zum ĂŒbernommenen Risiko passen.

Mögliche AnsprĂŒche begrenzen: Wirksame HaftungsbeschrĂ€nkungen können die Höhe von Schadenersatzforderungen im rechtlich zulĂ€ssigen Rahmen begrenzen.

Einen Überblick ĂŒber hĂ€ufige Fehlerquellen und typische SchadenverlĂ€ufe bietet typische SchadensfĂ€lle aus der IT-Praxis.

Wie können IT-Unternehmen Personen- und SachschÀden vermeiden?

Durch sorgfĂ€ltige ArbeitsablĂ€ufe, geeignete Sicherheitsmaßnahmen und den fachgerechten Umgang mit IT-Hardware lassen sich Personen- und SachschĂ€den hĂ€ufig vermeiden. 

Die folgende Tabelle zeigt typische Risiken im IT-Alltag und passende Schutzmaßnahmen.

RisikoMaßnahme
BeschÀdigung von Hardware oder EinrichtungGerÀte fachgerecht installieren und Arbeitsbereiche sorgfÀltig vorbereiten
Stolper-, Sturz- oder andere UnfallgefahrenKabel sichern und Sicherheitsvorschriften einhalten
TransportschÀdenHardware sicher verpacken und transportieren
BeschĂ€digung sensibler Technik beim KundenArbeitsbereiche absichern und GerĂ€te vor Beginn der Arbeiten schĂŒtzen
Arbeiten an elektrischen Anlagen oder GerĂ€tenSicherheitsvorgaben einhalten und Arbeiten fachgerecht durchfĂŒhren

Wie solche SchÀden in der Praxis entstehen, zeigen zehn reale betriebliche SchadenfÀlle. Die Beispiele machen deutlich, welche Personen- und SachschÀden Unternehmen treffen können und welche finanziellen Folgen daraus entstehen.

Wie können IT-Unternehmen Cyber-Risiken reduzieren?

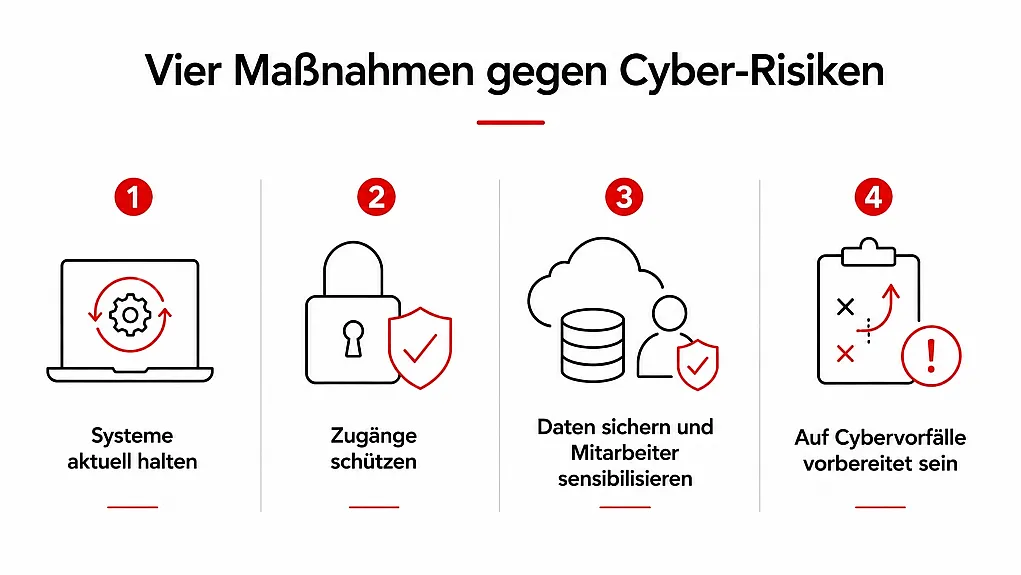
IT-Unternehmen können viele Cyber-Risiken vor allem durch aktuelle Systeme, geschĂŒtzte ZugĂ€nge, regelmĂ€ĂŸige Datensicherungen und vorbereitete Notfallprozesse eindĂ€mmen.

Diagramm zeigt vier Maßnahmen gegen Cyber-Risiken mit Symbolen: Laptop fĂŒr Systeme aktuell halten, Schloss und Schild fĂŒr ZugĂ€nge schĂŒtzen, Cloud mit Datenbank und Person fĂŒr Daten sichern und Mitarbeiter sensibilisieren, Clipboard mit Warnzeichen fĂŒr Vorbereitung auf CybervorfĂ€lle. Jede Maßnahme ist nummeriert und durch rote Akzente hervorgehoben, um wichtige Schutzstrategien zu verdeutlichen.
  1. Systeme aktuell halten
    RegelmĂ€ĂŸige Software-Updates und ein geregeltes Patch-Management helfen, bekannte SicherheitslĂŒcken zeitnah zu schließen.
  2. ZugĂ€nge schĂŒtzen
    Mehr-Faktor-Authentifizierung, starke Passwörter und klar begrenzte Benutzerrechte erschweren unbefugte Zugriffe auf Systeme und Daten.
  3. Daten sichern und Mitarbeiter sensibilisieren
    RegelmĂ€ĂŸige Backups, getestete Wiederherstellungsprozesse und Schulungen zu Phishing und Social Engineering reduzieren das Risiko von Datenverlusten und erfolgreichen Angriffen.
  4. Auf Cyber-VorfÀlle vorbereitet sein
    Notfall- und WiederanlaufplÀne legen fest, wie das Unternehmen bei einem Cyber-Angriff, Datenverlust oder Systemausfall reagiert und den GeschÀftsbetrieb wiederherstellt.

Wie IT-Unternehmen Schwachstellen erkennen, wirksame Schutzmaßnahmen etablieren und ihre WiderstandsfĂ€higkeit gegen Cyber-Angriffe stĂ€rken können, erfahren Sie in unseren Tipps zur Cyber-PrĂ€vention fĂŒr Unternehmen.

Wie lĂ€sst sich die eigene Technik und BĂŒroausstattung schĂŒtzen?

Mit sicheren ArbeitsablĂ€ufen, geeigneten Schutzvorkehrungen und regelmĂ€ĂŸiger Wartung können IT-Unternehmen SchĂ€den an Computern, Servern, mobilen GerĂ€ten und BĂŒroausstattung vorbeugen.

Technik schĂŒtzen

Die eigene IT-Infrastruktur sollte gegen AusfĂ€lle, BeschĂ€digungen und Diebstahl geschĂŒtzt werden. Wichtig ist:

  • Server, Rechner und NetzwerkgerĂ€te regelmĂ€ĂŸig warten 
  • Überspannungsschutz und unterbrechungsfreie Stromversorgung einsetzen 
  • Laptops und mobile GerĂ€te sicher transportieren und aufbewahren 
  • Kritische Hardware rechtzeitig ersetzen  

BĂŒroausstattung schĂŒtzen

Auch ArbeitsplĂ€tze, BĂŒromöbel und sonstiges Inventar können durch Einbruch, Feuer, Leitungswasser oder UnfĂ€lle beschĂ€digt werden.

  • BĂŒrorĂ€ume und Technikbereiche gegen unbefugten Zutritt sichern 
  • GerĂ€te nicht direkt auf dem Boden oder in gefĂ€hrdeten Bereichen aufstellen 
  • Wertvolle Arbeitsmittel sicher aufbewahren 
  • SchĂ€den und MĂ€ngel an Einrichtung frĂŒhzeitig beheben 

Hiscox Experten-Tipp:

Legen Sie fĂŒr jedes IT-Projekt vor dem Start ein Risikoprofil an. Notieren Sie darin, welche Systeme, Daten und GeschĂ€ftsprozesse des Kunden von Ihrer Leistung abhĂ€ngen und welche Kosten bei einem Fehler oder Ausfall entstehen könnten. So erkennen Sie frĂŒhzeitig, welche Schutzmaßnahmen, Haftungsregelungen und Versicherungen fĂŒr das Projekt besonders wichtig sind.

Welche Risiken können IT-Unternehmen versichern?

Versicherungen können die wirtschaftlichen Folgen bestimmter Haftungs-, Cyber- und SachschÀden abfedern.

Individueller Schutz je nach Bedarf

Welche Absicherung benötigt wird, hÀngt vor allem von den angebotenen Leistungen, der Projektverantwortung, der eigenen technischen Ausstattung und den möglichen Schadenfolgen ab. 

Wer die passende Absicherung fĂŒr sein IT-Unternehmen sucht, sollte die Versicherungssumme sorgfĂ€ltig wĂ€hlen. Welche Faktoren dabei eine Rolle spielen, erfahren Sie in unseren Tipps zur passende Versicherungssumme fĂŒr IT-Unternehmen.

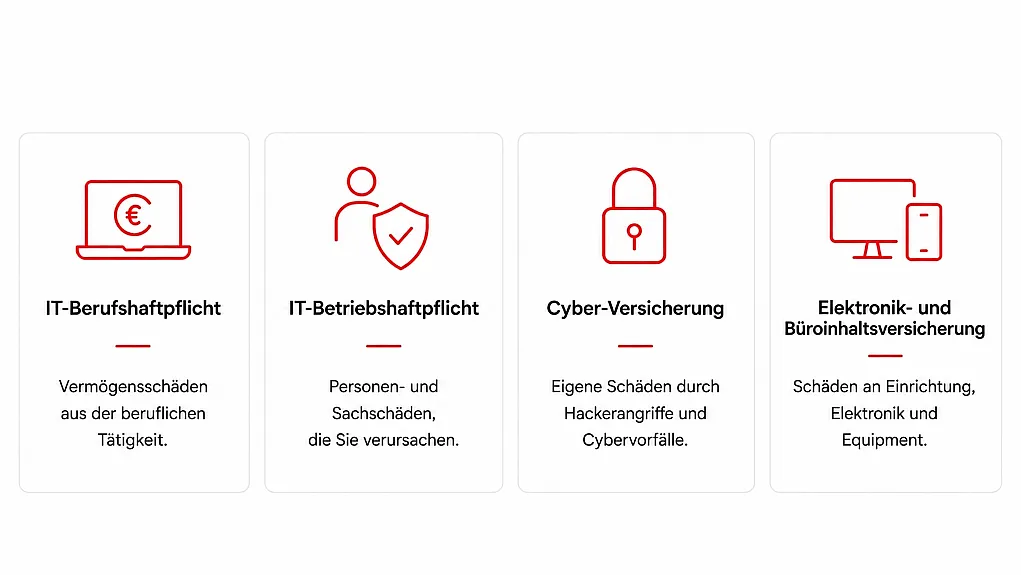
IT-Betriebshaftpflicht (Personen- und SachschĂ€den), Cyber-Versicherung (Schutz vor Hackerangriffen) und Elektronik- und BĂŒroinhaltsversicherung (SchĂ€den an Einrichtung und Equipment). Jede Kategorie ist durch ein rotes Symbol (Laptop, Person mit Schild, Schloss, Bildschirm mit Smartphone) und kurze Beschreibung hervorgehoben.

IT-Berufshaftpflichtversicherung

SchĂŒtzt vor VermögensschĂ€den aus der beruflichen TĂ€tigkeit. Sie prĂŒft AnsprĂŒche, erfĂŒllt berechtigte Forderungen und wehrt unberechtigte AnsprĂŒche ab.

IT-Betriebshaftpflichtversicherung

Kann Personen- und SachschÀden absichern, die Dritten im Rahmen der betrieblichen TÀtigkeit entstehen.

Cyber-Versicherung

UnterstĂŒtzt bei den finanziellen Folgen von Cyber-Angriffen, Datenverlusten und anderen Cyber-VorfĂ€llen.

Elektronik- und BĂŒroinhaltsversicherung

SchĂŒtzt die eigene Technik, elektronische GerĂ€te und BĂŒroausstattung vor versicherten SachschĂ€den.

Kombination mehrerer Versicherungsmodule

HĂ€ufig ist eine Kombination mehrerer Versicherungsbausteine sinnvoll. 77,5 Prozent der bei Hiscox versicherten IT-Unternehmen haben neben der IT-Berufshaftpflicht mindestens einen weiteren Versicherungsbaustein abgeschlossen.

Fazit: IT-Risiken systematisch reduzieren und absichern

IT-Projekte bleiben trotz sorgfĂ€ltiger Planung mit Risiken verbunden. Klare VertrĂ€ge, strukturierte Projektprozesse sowie technische und organisatorische Schutzmaßnahmen helfen IT-Unternehmen, Haftungs-, Cyber- und SachschĂ€den frĂŒhzeitig zu vermeiden. FĂŒr verbleibende Risiken können passende Versicherungen die finanziellen Folgen abfedern und dazu beitragen, die wirtschaftliche StabilitĂ€t des Unternehmens zu sichern.

HĂ€ufige Fragen zu Risiken in IT-Projekten

Wann haftet ein IT-Unternehmen fĂŒr Fehler im Projekt?

Ein IT-Unternehmen kann haften, wenn eine vertragliche oder gesetzliche Pflicht verletzt wird und dadurch ein ersatzfÀhiger Schaden entsteht. Ob tatsÀchlich ein Schadenersatzanspruch besteht, hÀngt unter anderem vom Vertrag, der Art des Fehlers und den UmstÀnden des Einzelfalls ab.

Welche Risiken treten in IT-Projekten besonders hÀufig auf?

Zu den hĂ€ufigsten Risiken gehören unklare Anforderungen, Programmierfehler, Projektverzug, Datenverluste, Cyber-VorfĂ€lle sowie Personen- und SachschĂ€den. Welche Risiken im Einzelfall relevant sind, hĂ€ngt von den ĂŒbernommenen Leistungen und der Projektverantwortung ab.

Kann ein IT-Unternehmen auch ohne schriftlichen Vertrag haften?

Ja. Ein Vertrag kann auch durch ein Angebot, eine Beauftragung, E-Mails oder schlĂŒssiges Verhalten zustande kommen. Entscheidend ist, welche Leistungen vereinbart wurden und welche Pflichten sich daraus ergeben.

Wie lassen sich MissverstĂ€ndnisse ĂŒber den Leistungsumfang vermeiden?

Leistungen, Projektziele, ZustĂ€ndigkeiten und Mitwirkungspflichten sollten möglichst eindeutig beschrieben werden. Änderungen wĂ€hrend des Projekts sollten dokumentiert und von beiden Seiten freigegeben werden.

Wer trÀgt das Risiko bei unklaren Projektanforderungen?

Das lĂ€sst sich nicht pauschal beantworten. Maßgeblich ist unter anderem, wer die Anforderungen erstellt, geprĂŒft und freigegeben hat und ob auf erkennbare Unklarheiten hingewiesen wurde.

Wie können IT-Unternehmen Projektverzug vermeiden?

Realistische ZeitplĂ€ne, klar definierte Meilensteine und eine offene Kommunikation ĂŒber Risiken helfen, Verzögerungen frĂŒhzeitig zu erkennen. Änderungen am Projektumfang sollten zeitnah bewertet und dokumentiert werden.

Warum sind Tests und Freigaben in IT-Projekten wichtig?

Tests helfen dabei, Fehler vor der Inbetriebnahme zu erkennen und zu beheben. Dokumentierte Freigaben schaffen außerdem Klarheit darĂŒber, welche Leistungen geprĂŒft und vom Auftraggeber akzeptiert wurden.

Welche Rolle spielt die Dokumentation bei Haftungsfragen?

Eine vollstĂ€ndige Dokumentation kann nachvollziehbar machen, welche Anforderungen vereinbart, welche Hinweise gegeben und welche Entscheidungen getroffen wurden. Sie kann damit sowohl berechtigte AnsprĂŒche unterstĂŒtzen als auch unberechtigte Forderungen leichter abwehren.

Wie lassen sich Cyber-Risiken in IT-Projekten reduzieren?

RegelmĂ€ĂŸige Updates, sichere ZugĂ€nge, Datensicherungen und klar definierte Notfallprozesse gehören zu den wichtigsten Schutzmaßnahmen. Ebenso wichtig ist es, Verantwortlichkeiten fĂŒr IT-Sicherheit bereits zu Beginn eines Projekts eindeutig festzulegen.

Können Haftungsregelungen im IT-Vertrag AnsprĂŒche vollstĂ€ndig ausschließen?

Nein. Haftungsregelungen können das Risiko in rechtlich zulĂ€ssigem Umfang begrenzen, einen vollstĂ€ndigen Haftungsausschluss erlauben die gesetzlichen Vorgaben jedoch nicht in jedem Fall. Vertragsklauseln sollten deshalb sorgfĂ€ltig formuliert und rechtlich geprĂŒft werden.

Marc Thamm, Product Head Technology & General Liability bei Hiscox

Autor: Marc Thamm, Product Head Technology & General Liability

Experte fĂŒr IT-Risiken & Versicherungslösungen fĂŒr die Digitalwirtschaft

Marc Thamm ist seit 1992 in der Versicherungsbranche – seit 2004 mit Fokus auf IT-Risiken – tĂ€tig. Er arbeitet seit 2013 bei Hiscox. Als Product Head Technology & General Liability bei Hiscox entwickelt er Versicherungslösungen fĂŒr die IT-, Media- und weitere Branchen der Digitalwirtschaft. Im Bereich Business Tipps & Insights schreibt er unter anderem ĂŒber das spannende Thema Projekt-Risiken.